
Van wie zijn je website, code, data en accounts? Zo voorkom je vendor lock-in
Je kunt voor een website of webapp hebben betaald en toch afhankelijk blijven van je leverancier. Echte overdraagbaarheid gaat niet alleen over broncode, maar ook over data, domeinen, hosting, accounts, credentials, documentatie en deployment.
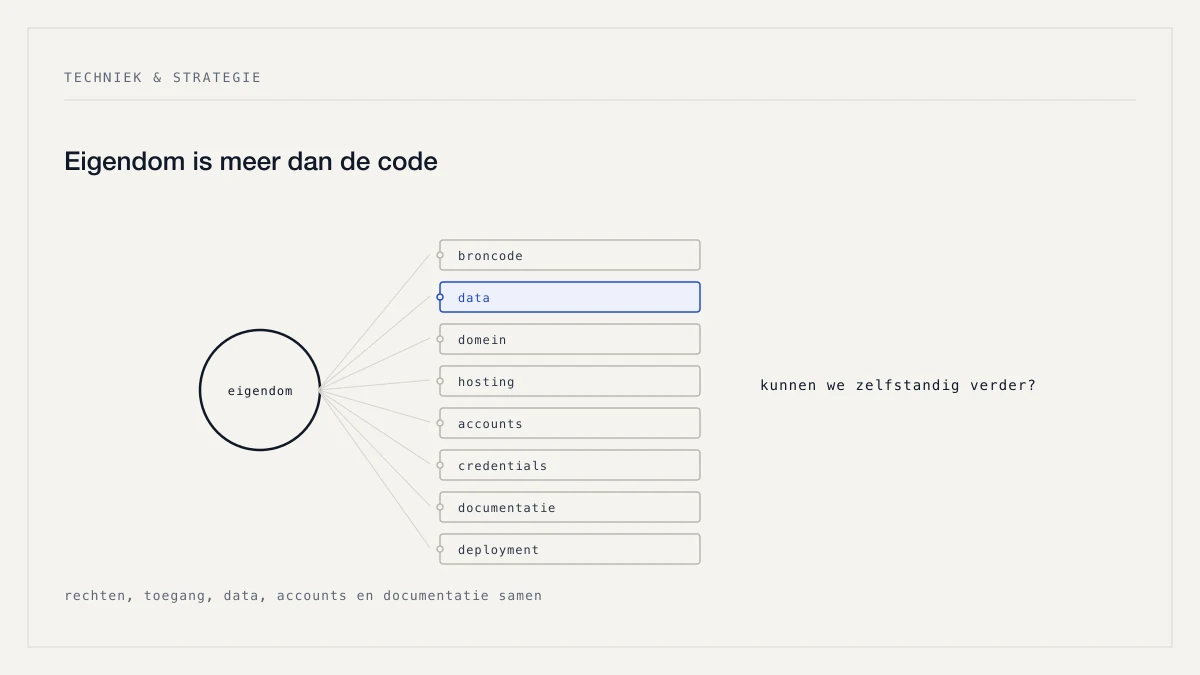
Een bedrijf kan volledig voor een website of webapplicatie hebben betaald en toch niet zelfstandig verder kunnen. Dat gebeurt wanneer de broncode alleen in het account van het bureau staat, het domein door een externe partij wordt beheerd, niemand buiten de leverancier toegang heeft tot hosting, API-keys en productiecredentials nergens overdraagbaar zijn vastgelegd, data alleen via een beperkt exportbestand beschikbaar is, documentatie ontbreekt of alleen de oorspronkelijke ontwikkelaar weet hoe deployment werkt. Op papier kan er dan veel "van jou" zijn, terwijl je praktisch nog steeds afhankelijk bent.
De vraag "ben ik eigenaar van mijn website?" is daarom te grof. Een digitaal product bestaat uit meerdere onderdelen die juridisch, technisch en operationeel verschillend geregeld kunnen zijn: broncode, data, domeinnaam, hosting of cloud, third-party accounts, credentials, documentatie, deployment en licenties. Pas als duidelijk is wie over ieder onderdeel beschikt en hoe overdracht werkt, kun je beoordelen hoe vrij je werkelijk bent om van leverancier te wisselen.
Webbureaus gebruiken soms formuleringen als "na oplevering ben je 100% eigenaar". Dat klinkt geruststellend maar roept meteen de vraag op: eigenaar waarvan? Van de maatwerkcode, het ontwerp, de content, de database, het domein, de Git-repository, het hostingaccount, gebruikte libraries, betaalde plugins, analytics of cloudservices? Die onderdelen hebben niet automatisch dezelfde juridische of technische status, en een betere afspraak beschrijft ze afzonderlijk.
Broncode: rechten en toegang zijn twee dingen
Broncode is een belangrijk onderdeel van maatwerksoftware, maar er zijn twee losse vragen: welke rechten heb je op de code, en kun je er technisch daadwerkelijk bij?
Juridisch bestaat er verschil tussen auteursrecht en licentierechten. Wie het auteursrecht op maatwerkcode heeft en welke gebruiksrechten de opdrachtgever krijgt, hangt af van de gemaakte afspraken. Een contract hoort dus duidelijk te beschrijven of sprake is van overdracht van rechten, een exclusieve licentie, een niet-exclusieve licentie of beperkingen op verdere ontwikkeling. Dat is uiteindelijk een juridisch onderwerp; laat belangrijke afspraken waar nodig juridisch beoordelen.
Sterke contractuele rechten helpen weinig als niemand bij de actuele code kan. Controleer daarom waar de repository staat, wie administrator is, of de opdrachtgever toegang heeft, of de volledige historie beschikbaar is en of alle relevante branches en tags aanwezig zijn. Een zipbestand van een willekeurig moment is niet hetzelfde als structurele toegang tot de gebruikte repository.
En zelfs met alle broncode op GitHub kun je een applicatie niet automatisch door een andere partij laten beheren. Die nieuwe partij heeft mogelijk ook configuratie nodig, environment-instellingen, de database, migraties, het deploymentproces, cloudtoegang, DNS, secrets en documentatie. Een repository is dus essentieel, maar slechts één deel van de overdracht. Of de code zelf overdraagbaar is opgezet, is een aparte kwaliteitsvraag die aan bod komt in technische kwaliteit beoordelen.
Data is een apart vraagstuk
Bij zakelijke software is bedrijfsdata vaak waardevoller dan de applicatiecode zelf: klanten, orders, aanvragen, offertes, bestanden, projectdata en instellingen. Daarom moet duidelijk zijn waar die data staat, in welk formaat, hoe een export werkt, of relaties behouden blijven en welke partij toegang heeft.
Een CSV-export is niet altijd voldoende. Voor een eenvoudige adressenlijst kan dat prima zijn, maar een complexe applicatie kan bestaan uit tientallen onderling gerelateerde tabellen — organisaties met gebruikers, projecten, taken, documenten en opmerkingen die aan elkaar hangen. Een platte export van alleen projecten is dan onvoldoende om het systeem elders voort te zetten. Overdraagbaarheid hoort vanuit de volledige datastructuur te worden bekeken; hoe je zo'n datamodel opbouwt, staat in van Excel naar maatwerksoftware.
Een veelgemaakte denkfout is dat data van de leverancier zou zijn omdat die de database host. Hosting en rechten op data zijn verschillende dingen: een externe partij kan infrastructuur beheren waarop bedrijfsdata staat, terwijl contractuele en privacyverantwoordelijkheden elders liggen. Belangrijker voor continuïteit is de praktische vraag of je organisatie haar data volledig kan terugkrijgen als de samenwerking stopt — en dat moet vóór het einde van een samenwerking duidelijk zijn.
Overdraagbaarheid wordt bovendien lastiger als niemand weet welk systeem leidend is. Bestaan klantgegevens in het CRM, de webshop, Excel, de boekhouding en een marketingplatform, welke versie is dan correct? Een gezond digitaal landschap definieert per soort data een leidend systeem: het CRM als bron voor klantgegevens, het ERP voor voorraad, de webshop voor winkelmand en checkoutstatus. Dat maakt migratie én dagelijks beheer betrouwbaarder.
Domein, DNS en hosting
Een website kan technisch perfect zijn en toch onbereikbaar worden als het domein niet goed wordt beheerd. Bij een .nl-domein spelen de registrar, de geregistreerde houder, DNS, de verhuiscode en accounttoegang. Riskant is de situatie waarin het domein uitsluitend in het account van het webbureau staat en de opdrachtgever geen toegang heeft. Tijdens een goede samenwerking kan dat jarenlang probleemloos gaan; het probleem ontstaat pas wanneer de samenwerking eindigt, het bureau onbereikbaar wordt, er een accountconflict ontstaat of DNS snel gewijzigd moet worden.
DNS hoort daarom ook bij continuïteit, en niet alleen voor de website. Records worden gebruikt voor de website, e-mail, domeinverificatie en externe diensten, waardoor een foutieve wijziging meer kan raken dan alleen de homepage. Bij overdracht is de vraag dus niet alleen wie het domein heeft, maar ook wie de DNS veilig kan beheren.
Hosting kan draaien bij een traditioneel hostingbedrijf, een managed platform, een cloudprovider of een deploymentplatform. De precieze leverancier is minder belangrijk dan de beheervraag: wie is account owner, wie beheert billing, wie kan administrators toevoegen en welke organisatie is aan het account gekoppeld? Stel dat een bureau morgen niet beschikbaar is — kan een andere partij dan deployment aanpassen, logs bekijken, de database beheren, environment variables wijzigen en backups herstellen? Is het antwoord overal nee, dan bestaat er een duidelijke operationele afhankelijkheid.
Accounts, credentials en documentatie
Moderne digitale producten bestaan zelden uit één systeem. Er kunnen accounts zijn voor transactionele e-mail, analytics, maps, betalingen, cloudopslag, monitoring, CRM, captcha, search en CDN. Vallen al die accounts uitsluitend onder de leverancier, dan is een simpele websiteoverdracht ineens een migratie van een compleet ecosysteem. Een praktisch uitgangspunt is dat bedrijfskritische accounts waar mogelijk onder de organisatie zelf staan, met de leverancier als gemachtigde beheerder; dan blijft toegang bestaan als de relatie verandert. Niet ieder platform ondersteunt hetzelfde accountmodel, maar het principe is duidelijk: laat continuïteit niet afhangen van één persoonlijk of leveranciersaccount.
Credentials zijn een even onderschat onderdeel — databasewachtwoorden, API-keys, serviceaccounts, webhook secrets en deploymenttokens horen niet los in chatgesprekken of persoonlijke notities te leven. Een goede setup bepaalt waar secrets worden beheerd, wie toegang heeft, hoe productie en development gescheiden zijn en hoe credentials worden vervangen. Bij beëindiging van een samenwerking is het vaak niet verstandig bestaande credentials letterlijk door te geven; beter is de nieuwe beheerder toegang geven, nieuwe credentials genereren en de oude intrekken, zodat duidelijk blijft wie na overdracht toegang heeft.
Documentatie bepaalt daarnaast hoeveel de code werkelijk waard is. Een nieuwe ontwikkelaar kan alle broncode krijgen en toch weken nodig hebben om te begrijpen hoe het systeem werkt. Nuttige overdrachtsdocumentatie bestaat uit een architectuuroverzicht, het datamodel, de businessregels, deploymentinstructies, API-contracten, de omgevingsstructuur en een herstelprocedure. Encyclopedisch hoeft dat niet te zijn; het moet de vraag beantwoorden of een competente nieuwe partij dit systeem veilig kan begrijpen, uitrollen en onderhouden.
Deployment verdient daarbij aparte aandacht, want een applicatie lokaal starten is iets anders dan hem veilig in productie krijgen. Duidelijk moet zijn hoe een build wordt gemaakt, welke checks draaien, hoe productie wordt bereikt, welke environment-instellingen nodig zijn, hoe databasewijzigingen worden uitgevoerd en hoe je teruggaat bij een mislukte release. Zonder die kennis blijft een nieuwe beheerder afhankelijk van trial-and-error. Wie dat structureel bijhoudt, is onderdeel van technisch onderhoud na livegang.
Tot slot is niet alle code in een project maatwerk. Een product kan gebruikmaken van open-source libraries, commerciële componenten, betaalde plugins, templates, fonts en API-diensten, elk met eigen licentievoorwaarden. Auteursrecht op de maatwerkcode betekent dus niet automatisch een onbeperkt recht op ieder onderdeel van de oplossing; bij overdracht moeten gebruikte licenties inzichtelijk zijn.
Wat vendor lock-in werkelijk is
Vendor lock-in ontstaat wanneer overstappen naar een andere leverancier of technologie moeilijk, duur of risicovol wordt, en dat kan verschillende oorzaken hebben.
Bij SaaS gebruik je software van een aanbieder en krijg je normaal gesproken niet de volledige applicatiecode mee als je stopt. Je bent dan afhankelijk van exportmogelijkheden, de API, het contract en de beschikbaarheid van alternatieven. Dat is niet automatisch slecht — SaaS kan juist veel technische verantwoordelijkheid wegnemen. De vraag is of de afhankelijkheid past bij het proces, een afweging die verder is uitgewerkt in maatwerksoftware of standaardsoftware.
Cloudproviders bieden handige proprietary diensten, en hoe meer een applicatie daarvan gebruikt, hoe meer migratiewerk een overstap kan vragen. Ook dat is niet automatisch verkeerd: een managed cloudservice kan veel beheer besparen. De echte afweging is het operationele voordeel nu tegenover de migratiecomplexiteit later.
Ook maatwerk kan lock-in creëren, bijvoorbeeld wanneer nichetechnologie wordt gebruikt, alleen één developer de code begrijpt, documentatie ontbreekt of er proprietary interne frameworks zijn gebouwd. De claim dat maatwerk vendor lock-in voorkomt, is daarom onjuist: maatwerk kan afhankelijkheid verminderen, maar alleen wanneer technische en organisatorische overdraagbaarheid bewust zijn ontworpen. Hetzelfde geldt voor open source. Een open-source framework geeft toegang tot de technologie, maar je applicatie kan nog steeds afhangen van een specifieke architectuur, custom libraries, een moeilijk datamodel, ongedocumenteerde deployments of één specialist. Open source verlaagt sommige vormen van lock-in; het elimineert ze niet.
Overigens is lock-in niet altijd slecht. Alle afhankelijkheid vermijden kost veel extra werk. Bespaart een managed database je patching, backups, failoverbeheer en infrastructuurwerk, dan kan enige platformafhankelijkheid rationeel zijn. De vraag is niet of je nul lock-in hebt, maar welke afhankelijkheden je bewust accepteert en wat je exitpad is.
Een exitstrategie die je vóór de nood regelt
Een exitstrategie beschrijft hoe een digitaal product verder kan als de huidige leverancier niet meer betrokken is. Dat hoeft geen noodplan van honderd pagina's te zijn; voor veel bedrijven is een concrete checklist al waardevol die code, data, repository, hosting, domein, accounts, credentials, documentatie en deployment afdekt.
Het slechtste moment om overdracht uit te zoeken is tijdens een conflict of faillissement, wanneer tijd schaars is en samenwerking mogelijk slecht. Exitafspraken horen daarom al thuis bij de offerte, het contract en de technische inrichting.
Bij beëindiging wil je minimaal weten hoe je beschikt over de actuele broncode inclusief relevante historie, een complete export van database en bestanden in bruikbare vorm, administratieve toegang tot de repository, controle over registrar en DNS, toegang tot de productieomgeving of een duidelijk migratiepad, nieuwe beheerrechten met waar nodig geroteerde secrets, een overzicht van alle externe accounts en contracten, voldoende documentatie om het systeem te begrijpen en uit te rollen, een bewezen manier om de software opnieuw te publiceren, en duidelijkheid over overdraagbaarheid en gebruiksrechten van licenties.
Een exitplan dat nooit is getest, kan belangrijke gaten bevatten. Een sterke controle is of een andere ontwikkelaar vanuit repository en documentatie een werkende testomgeving kan opzetten. Lukt dat niet, dan is de technische overdraagbaarheid nog niet compleet. Voor bedrijfskritische systemen kan ook een restore- of deploymenttest relevant zijn.
De EU Data Act is daarbij een relevante nieuwe factor bij bepaalde data- en cloudswitches: die regelgeving versterkt onder meer regels rond overstappen en dataportabiliteit bij bepaalde data-processingdiensten. Dat betekent niet dat iedere applicatie daarmee met één klik verplaatsbaar wordt. Een migratie kan technisch nog steeds ingewikkeld zijn wanneer een applicatie sterk leunt op proprietary databasefuncties, een identityplatform, cloudspecifieke services of een eigen architectuur. Wetgeving kan de contractuele of data-technische drempel verkleinen, maar vervangt geen technische exitstrategie. Voor de exacte juridische toepasselijkheid en contractuele gevolgen is specialistisch juridisch advies verstandig.
Kunnen we zelfstandig verder?
Betaling alleen beantwoordt niet automatisch iedere eigendomsvraag; je moet naar de afspraken kijken. Bij een website kunnen verschillende onderdelen verschillende rechthebbenden hebben: maatwerkcode valt onder de afspraken met de ontwikkelaar, fotografie onder een aparte licentie, een font onder eigen licentievoorwaarden, een CMS of plugin onder een externe licentie, bedrijfsdata onder contract en privacycontext, en het domein onder registratie en beheer. Eigendom laat zich dus niet in één marketingzin samenvatten.
Voor een ondernemer is juridische terminologie belangrijk, maar operationele onafhankelijkheid is makkelijker te toetsen met één scenario: stel dat je leverancier morgen volledig stopt. Kun je dan binnen redelijke tijd de website online houden, de code krijgen, een nieuwe partij toegang geven, data veilig exporteren, het domein beheren, credentials vervangen en deployen? Zijn meerdere antwoorden onbekend, dan is er werk te doen.
Stel daarom vóór een nieuwe samenwerking de belangrijkste vragen: wie heeft welke rechten op maatwerkcode, krijgen wij beheer- of overdrachtsrechten op de repository, waar staat onze data en hoe exporteren we die volledig, op wiens naam en account wordt het domein beheerd, wie is eigenaar of admin van de productieomgeving, welke externe diensten worden gebruikt, hoe worden productiecredentials beheerd, wat wordt bij oplevering vastgelegd, wie houdt dependencies en infrastructuur actueel, en hoe verloopt overdracht naar een andere partij? Een transparante leverancier kan daar concrete antwoorden op geven — niet noodzakelijk allemaal op dezelfde manier, wel zonder vaagheid.
Let daarbij ook op persoonsafhankelijkheid, want vendor lock-in kan één persoon zijn: één developer die alle systemen kent, alle credentials heeft en alle deployments doet. Zelfs als die persoon uitstekend werk levert, bestaat er een continuïteitsrisico. Dat verklein je met gedeelde organisatieaccounts, repositorytoegang, documentatie, code reviews en duidelijk secret management.
Overdraagbaarheid als professionele standaard
Een professionele technische aanpak draait niet om klanten kunstmatig afhankelijk houden. Bij maatwerksoftware is het sterker wanneer de broncode gestructureerd staat, bedrijfsdata exporteerbaar is, belangrijke accounts duidelijk zijn, secrets professioneel worden beheerd, documentatie bruikbaar is en overdracht technisch mogelijk blijft. Dat betekent niet dat wisselen van leverancier gratis of zonder werk is — een nieuwe partij moet het systeem immers leren kennen — maar er hoort geen kunstmatige blokkade te zijn omdat essentiële assets ontbreken. Dit zijn de uitgangspunten waarmee YM Creations zowel een bedrijfswebsite als een maatwerk webapplicatie inricht.
De vraag van wie je website is, lijkt juridisch, maar gaat voor een bedrijf uiteindelijk over continuïteit: kun je door wanneer het bureau stopt, een developer vertrekt, het platform verandert of je zelf een andere leverancier kiest? Daarvoor is "de code is van jou" niet genoeg. Je hebt een combinatie nodig van rechten, toegang, data, accounts, credentials, documentatie en een overdrachtsproces. Pas dan ontstaat praktische controle.
Een goede exitstrategie is daarom geen teken dat je verwacht snel van leverancier te wisselen, maar juist een teken dat de samenwerking professioneel is ingericht. Wil je ook begrijpen waarom een technisch werkend systeem toch steeds moeilijker te veranderen kan worden, lees dan technische schuld in software.
Bronnen
Dit artikel is opgesteld op basis van het onderzoeksdossier Digitale techniek & strategie voor zakelijke websites, webapps en digitale producten.
Belangrijkste broncategorieën uit het dossier:
- SIDN — domeinregistratie en overdracht
- Europese regelgeving en documentatie rond de EU Data Act
- AVG/GDPR-bronnen rond dataportabiliteit en persoonsgegevens
- bronnen over auteursrecht en licenties op software
- officiële cloud- en securitydocumentatie rond credentials en accountbeheer
- software-engineeringbronnen over documentatie, repositories en continuïteit
Juridische afspraken over auteursrecht, licenties, aansprakelijkheid en toepasselijkheid van regelgeving kunnen per contract en situatie verschillen. Dit artikel is technisch en strategisch bedoeld en vervangt geen juridisch advies.